গোপনীয়তা কি সত্যিই আছে? প্রযুক্তির জগতের আসল চিত্র
একটা প্রশ্ন দিয়ে শুরু করা যাক, যেটা উত্তর দেওয়ার চেয়ে জিজ্ঞেস করাই বেশি কঠিন। আপনার ফোনে যে অ্যাপগুলো আছে, সেগুলো আপনার সম্পর্কে ঠিক কতটা জানে? উত্তরটা শুনলে অস্বস্তি লাগার কথা। তবে শুরুতেই বলে রাখি — এখানে কোনো ষড়যন্ত্র তত্ত্ব হাজির করা হচ্ছে না, আর গুগল কিংবা মেটাকে সহজ কোনো ভিলেন বানিয়ে দ্রুত উপসংহারেও যাওয়া হচ্ছে না। বিষয়টা তার চেয়ে ঢের গভীর । আর সেই গভীর চেহারাটাই বোধহয় আসল গল্প, গোপনীয়তা কি সত্যিই আছে?
“গোপনীয়তা” শব্দটা ব্যবহার করার সময় আমরা আসলে তিনটা ভিন্ন জিনিস গুলিয়ে ফেলি ১/ আইনি অধিকার, ২/ প্রযুক্তিগত সুরক্ষা, আর ৩/ কোম্পানির ব্যবসায়িক মডেল। এই তিনটা একসাথে মিশে গেলেই আলোচনা ঘোলাটে হয়ে যায়। GDPR-এর মতো আইন কাগজে-কলমে অধিকার দেয়; এনক্রিপশন প্রযুক্তিগতভাবে ঠেকাতে পারে কে আপনার তথ্য পড়বে। কিন্তু ব্যবসায়িক মডেলের প্রশ্নটা আলাদা জাতের এটি আমাদের মনে করিয়ে দেয়, যে বিনামূল্যের ইন্টারনেটে আপনি গ্রাহক নন, বরং কাঁচামাল। কথাটা নতুন নয়, তবু প্রতিবার আমরা ভুলে যাই।
সামাজিক মাধ্যম — পুরনো খেলা, নতুন মোড়ক
আপনাকে যদি প্রশ্ন করি আপনি ফেসবুক বা ইনস্টাগ্রামের মাদার কোম্পানি ব্যাপারে ঠিক কতটুকু জানেন? আপনি যখন মেটার জরিমানার তালিকাটা দেখবেন তখন মনে হয় যেন কোনো অপরাধের ইতিহাস পড়ছেন। ২০১৯ সালে ক্যামব্রিজ অ্যানালিটিকা কেলেঙ্কারির পর যুক্তরাষ্ট্রের FTC পাঁচশো কোটি ডলার জরিমানা করে। এরপর একের পর এক এসেছে: ইনস্টাগ্রামে নাবালকদের তথ্য নিয়ে গোলযোগের জন্য প্রায় ৪০৫ মিলিয়ন ইউরো, আর ২০২৩ সালে তো রেকর্ডই গড়ে গেল, ইইউ ব্যবহারকারীদের তথ্য যুক্তরাষ্ট্রে পাঠানো নিয়ে ১.২ বিলিয়ন ইউরোর জরিমানা, আর এটি GDPR-এর ইতিহাসে সবচেয়ে বড় ঘটনা ৷ ২০১৯ থেকে এখন পর্যন্ত মেটার গোপনীয়তা-সংক্রান্ত জরিমানা মোট মিলিয়ে নয়শো কোটি ডলার ছাড়িয়ে গেছে বলে স্বতন্ত্র ট্র্যাকাররা হিসাব দেয়। সংখ্যাটা বিশাল, স্বীকার করছি। কিন্তু একই সময়ে মেটার বিজ্ঞাপন-আয়ের অংশ পাশে রাখলে প্রশ্ন থেকে যায় — এই জরিমানা কি সত্যিকারের প্রতিরোধক, নাকি নিছক ব্যবসা চালানোর পূর্বনির্ধারিত খরচ? আমাদের সন্দেহ, উত্তরটা দ্বিতীয়টার দিকেই বেশি ঝোঁকে।
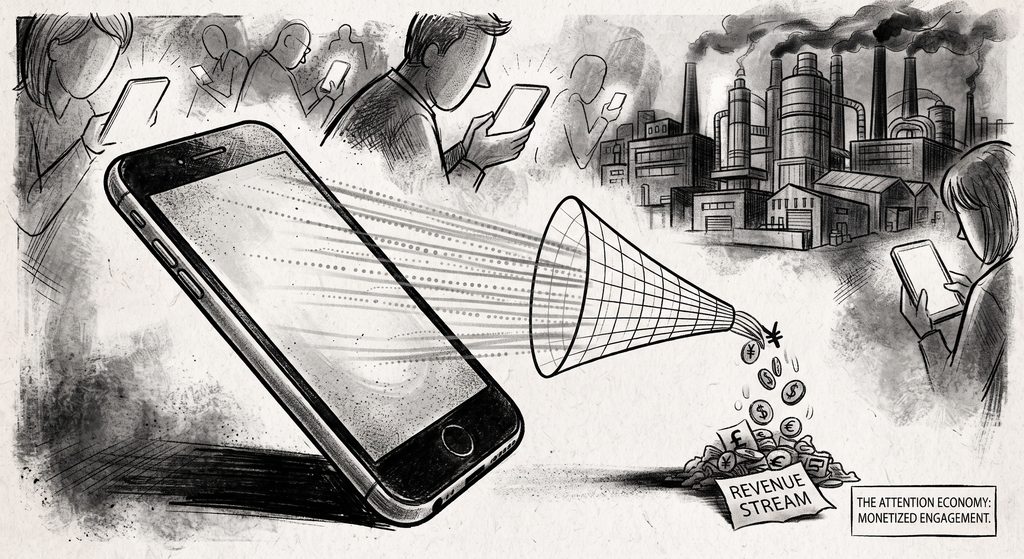
টিকটকের গল্প বয়ে গেছে একটু ভিন্ন খাতে — এখানে গোপনীয়তার প্রশ্নের সঙ্গে জড়িয়ে গেছে ভূরাজনীতি। বাইটড্যান্স চীনা প্রতিষ্ঠান বলেই মার্কিন আইনপ্রণেতারা বছরের পর বছর সন্দেহ পুষে রেখেছেন যে চীন সরকার হয়তো অ্যাপটির মাধ্যেমে আমেরিকান সাধারন নাগরিকের ব্যাক্তিগত তথ্যে প্রবেশাধিকার পেতে পারে। বাইটড্যান্স বরাবরই তা অস্বীকার করেছে, আর সত্যি বলতে, অভিযোগটা প্রকাশ্যে কখনো প্রমাণিত হয়নি। ২০২৪ সালে কংগ্রেস পাস করে এক অদ্ভুত আইন। যার এক কথা, হয় বিক্রি, নয়তো নিষিদ্ধ। দীর্ঘ দরকষাকষির পর ২০২৬ সালের জানুয়ারিতে টিকটকের যুক্তরাষ্ট্র-শাখা রূপান্তরিত হয় নতুন এক প্রতিষ্ঠানে, যেখানে ওরাকল ও সিলভার লেকের মতো প্রতিষ্ঠান বেশিরভাগ মালিকানা পায় আর বাইটড্যান্স থেকে যায় সংখ্যালঘু অংশীদার হয়ে। তবে একটা কথা স্পষ্ট করে বলা দরকার — টিকটক প্রচুর তথ্য সংগ্রহ করে, এটা সত্যি; প্রায় প্রতিটা বিজ্ঞাপন-নির্ভর অ্যাপই তা করে। “কোন সরকার আমার তথ্য দেখছে” আর “প্ল্যাটফর্ম আমার তথ্য সংগ্রহ করছে কিনা” — এই দুটো প্রশ্ন এক নয়, যদিও রাজনৈতিক আলোচনায় প্রায়ই একাকার হয়ে যায়।
A। এবং চ্যাটবট।। আমরা যা বলে ফেলি
এবার এমন একটা জায়গায় আসা যাক, যেখানে ঝুঁকিটা আগের চেয়ে অনেক বেশি ব্যক্তিগত — কৃত্রিম বুদ্ধিমত্তা। সার্চ ইঞ্জিনে আমরা টাইপ করি “মাথাব্যথার কারণ কী”, অথচ চ্যাটবটে গিয়ে পুরো বাক্যে লিখে ফেলি নিজের স্বাস্থ্য সমস্যা, সম্পর্কের টানাপোড়েন, এমনকি ব্যবসার গোপন পরিকল্পনাও। অনেকে অজান্তেই এটাকে ব্যক্তিগত ডায়েরি বা বিশ্বস্ত পরামর্শদাতা বানিয়ে ফেলেছেন যদিও আইনগতভাবে এটা মোটেও তেমন সুরক্ষিত নয়। ওপেনএআইয়ের ChatGPT-তে ডিফল্ট সেটিংয়ে কথোপকথন প্রশিক্ষণের কাজে ব্যবহৃত হতে পারে, যদি না নিজে থেকে তা বন্ধ করা হয়। নিউ ইয়র্ক টাইমসের সঙ্গে চলা মামলার জেরে আদালত ওপেনএআইকে বাধ্য করেছিল দীর্ঘদিন চ্যাট লগ সংরক্ষণ করতে — এমনকি সেসব কথোপকথনও, যেগুলো ব্যবহারকারীরা ভেবেছিলেন মুছে ফেলা হয়েছে।
অ্যানথ্রপিকের Claude-এর কথা বলতে গেলে, ২০২৫ সালের আগস্টে তারা একটা ঐচ্ছিক সেটিং চালু করে — সম্মতি দিলে কথোপকথন পাঁচ বছর পর্যন্ত সংরক্ষিত থাকতে পারে প্রশিক্ষণের জন্য, না দিলে আগের মতোই প্রায় ৩০ দিনে মুছে যায়। এটাই যে সবচেয়ে গোপনীয়তা-বান্ধব ব্যবস্থা, এমন দাবি করছি না। শুধু বলছি, কোম্পানিভেদে নীতি আলাদা, আর বেশিরভাগ ব্যবহারকারী সেই নীতি পড়েই দেখেন না। তারা Allow all বাটনে প্রেস কবে। ২০২৬ সালের একটা গবেষণায় লক্ষাধিক শেয়ার-করা চ্যাটবট কথোপকথনের লিঙ্ক বিশ্লেষণ করে দেখা গেছে, মানুষ প্রায়ই বোঝেনই না যে শেয়ার করা লিঙ্ক সার্চ ইঞ্জিনে খুঁজে পাওয়া যেতে পারে। সত্যি বলতে, এই একটা তথ্যই আমার কাছে সবচেয়ে অস্বস্তিকর ঠেকেছে। শিল্পের একটা তুলনামূলক পর্যালোচনায় (Incogni, ২০২৬) তেরোটা চ্যাটবট সেবার মধ্যে Microsoft Copilot, Meta AI আর Kimi সবচেয়ে বেশি গোপনীয়তা-ঝুঁকিপূর্ণ হিসেবে চিহ্নিত হয়েছে, মূলত এগুলো আরও বড়, বিজ্ঞাপন-নির্ভর A। অংশ বলে। এটাকে নৈতিক রায় হিসেবে না নিয়ে বরং তথ্য-ব্যবস্থাপনার স্বচ্ছতার একটা মাপকাঠি হিসেবে দেখাই বোধহয় ঠিক।
ফোন হারালে কী হয়, আর কী হয় না
এবার একটু অন্যদিকে ফেরা যাক — ফোন হারিয়ে গেলে ঠিক কী ঘটে? এই জায়গাটায় গল্পটা বেশ ইতিবাচক। অ্যাপলের Activation Lock আর Find My সিস্টেম রীতিমতো কার্যকর — আইক্লাউড সেটআপ করলেই এটা ডিভাইসকে অ্যাকাউন্টের সঙ্গে এমনভাবে বেঁধে দেয় যে ফ্যাক্টরি রিসেট দিলেও চোর সেটা আবার চালু করতে পারে না। ডিভাইস হারালে Lost Mode চালু করলে তাৎক্ষণিকভাবে পাসকোড বসে যায়, Face ID নিষ্ক্রিয় হয়ে যায়, Apple Pay স্থগিত হয়, আর লক স্ক্রিনে ফুটে ওঠে আপনার লেখা যোগাযোগ-বার্তা। বছরের পর বছর ধরে নিরাপত্তা গবেষকরা চেষ্টা করেও এর নির্ভরযোগ্য কোনো ফাঁকফোকর খুঁজে পাননি। অথচ মজার ব্যাপার হলো, বেশিরভাগ মানুষ ফোন কেনার পরপরই এসব চালু করেন না — মনে করেন, ‘পরে দেখা যাবে’। ফোন হারানোর দিনই টের পাওয়া যায়, সেই ‘পরে’টা আসলে কখনো আসেনি। স্যামসাংয়ের SmartThings Find আর গুগলের Find My Device মোটামুটি একই কাজ করে — লোকেশন দেখানো, রিং বাজানো, দূর থেকে লক করা বা মুছে ফেলা। পার্থক্যটা কাঠামোগত: অ্যাপল একাই হার্ডওয়্যার বানায়, অ্যান্ড্রয়েড বহু প্রস্তুতকারকের জিনিস নিয়ে বানায় — তাই সিকিউরিটি প্যাচ কত দ্রুত পৌঁছায়, তা ব্র্যান্ডভেদে অনেক তফাত হয়ে যায়।
তবে এখানেই সবচেয়ে গুরুত্বপূর্ণ বিভ্রান্তিটা ঘটে। ফোন হারানো ঠেকানো, আর আপনার তথ্য নিয়ে কোম্পানি ভেতরে ভেতরে কী করছে — এই দুটো একদমই আলাদা সমস্যা। Activation Lock চুরি যাওয়া ফোনকে অকেজো বানিয়ে দেবে, ঠিক আছে। কিন্তু ফোনটা যতক্ষণ আপনার হাতে, ততক্ষণ অ্যাপল বা গুগল সেই তথ্য নিয়ে কী করছে তার সঙ্গে এই সুরক্ষার সম্পর্ক নেই। অ্যাপলের App Tracking Transparency ফিচারটা এখানে একটা আলাদা উদাহরণ। অক্সফোর্ড বিশ্ববিদ্যালয়ের গবেষকরা পরীক্ষা করে দেখেছেন এটা সত্যিই একটা নির্দিষ্ট ট্র্যাকিং পদ্ধতি (IDFA) কার্যকরভাবে বন্ধ করেছে — একটা প্রকৃত অর্জন। কিন্তু একই গবেষণায় উঠে এসেছে, অ্যাপে বসানো মোট ট্র্যাকিং লাইব্রেরির সংখ্যা তেমন কমেনি; বিজ্ঞাপনদাতারা শুধু কৌশল পাল্টে ডিভাইস ফিঙ্গারপ্রিন্টিংয়ের দিকে সরে গেছেন। কৌতূহলজনকভাবে, ২০২৫ সালে ফ্রান্সের প্রতিযোগিতা কর্তৃপক্ষ অ্যাপলকেই প্রায় ১৫০ মিলিয়ন ইউরো জরিমানা করে এই যুক্তিতে যে ATT বাস্তবায়নের পদ্ধতি ছোট ডেভেলপারদের ওপর বাড়তি বোঝা চাপিয়েছে, অথচ অ্যাপলের নিজস্ব বিজ্ঞাপন ব্যবসা একই নিয়মে পড়েনি। গোপনীয়তার প্রচারক নিজেই মাঝেমধ্যে বাজারের প্রতিযোগিতা কমানোর হাতিয়ার হয়ে ওঠে — বৈপরীত্যটা মনে রাখার মতো।
গুগল কি সত্যিই তথ্য বিক্রি করে?
একটা প্রচলিত দাবি নিয়ে একটু থামা যাক, কারণ প্রায় সবাই এটা বলে অথচ যাচাই করে দেখে না — “গুগল তো তোমার তথ্য বিক্রিই করে দেয়”। সুন্দর পিচাই নিজে বহুবার বলেছেন, প্রাইভেসি পলিসিতেও লেখা আছে যে তারা তৃতীয় পক্ষের কাছে ব্যক্তিগত তথ্য বিক্রি করে না। কথাটা আক্ষরিক অর্থে মিথ্যা নয়। কিন্তু Electronic Frontier Foundation-এর ২০২০ সালের বিশ্লেষণ, আর এখনো আদালতে চলা একটা ক্লাস-অ্যাকশন মামলা বলছে, পার্থক্যটা মূলত শব্দগত। রিয়েল-টাইম বিডিং ব্যবস্থার মাধ্যমে, একটা বিজ্ঞাপন লোড হওয়ার প্রতি মুহূর্তে, সেকেন্ডেরও ভগ্নাংশ সময়ে, গুগল আপনার আচরণগত তথ্য পাঠিয়ে দেয় শত শত বিজ্ঞাপনদাতার কাছে। তারা এর বিনিময়ে গুগলকে একবারে টাকা দেয় না, ফাইল হিসেবে তথ্য কেনেও না — বরং প্রতিবার নিলামে জেতার জন্য আপনার প্রোফাইল ব্যবহার করে। ব্যবহারকারীর দৃষ্টিকোণ থেকে ফলাফলটা প্রায় একই দাঁড়ায়। তাহলে সিদ্ধান্ত কী? আক্ষরিক দাবিটা ভুল, কিন্তু এর নরম সংস্করণ — গুগলের ব্যবসাই দাঁড়িয়ে আছে আপনার প্রোফাইল বহু কোম্পানির সঙ্গে ভাগাভাগি করার ওপর — সেটা মোটামুটি সত্যি বলেই মনে হয়।
মড এপিকে, আসলে কি বিপদ ডেকে আনে?
এবার এমন একটা ঝুঁকির কথা, যেটা বাকি সব থেকে আলাদা — কারণ এটা আমরা নিজেরাই বেছে নিই। মড এপিকে মানে কোনো পেইড অ্যাপের পরিবর্তিত, বিনামূল্যের সংস্করণ, প্লে স্টোরের বাইরে থেকে ডাউনলোড করা। এই ফাইল গুগলের কোনো নিরাপত্তা পরীক্ষার মধ্য দিয়ে যায় না, ফলে এতে ট্রোজান, কীলগার, এমনকি এসএমএস-ভিত্তিক টু-ফ্যাক্টর কোড চুরির মতো জিনিসও লুকানো থাকতে পারে — আর প্রায়ই থাকেও। এটা শুধু তত্ত্বকথা নয়। Zscaler-এর একটা গবেষণা অনুযায়ী, ২০২৪ সালের জুন থেকে ২০২৫ সালের মে পর্যন্ত সময়ে প্লে স্টোরেই ২৩৯টি ক্ষতিকর অ্যাপ পাওয়া গেছে, যেগুলো মিলিয়ে প্রায় ৪ কোটি ২০ লাখ বার ডাউনলোড হয়েছিল অপসারণের আগে; অ্যান্ড্রয়েড ম্যালওয়্যার একই সময়ে বছরে প্রায় ৬৭ শতাংশ বেড়েছে। ভারত, যুক্তরাষ্ট্র, কানাডা, মেক্সিকো ও দক্ষিণ আফ্রিকা সবচেয়ে বেশি ক্ষতিগ্রস্ত হয়েছিল, আর একটামাত্র ম্যালওয়্যার পরিবার — Android Void — প্রায় ষোলো লাখ অ্যান্ড্রয়েড-চালিত টিভি বক্স সংক্রমিত করেছিল, বেশিরভাগই ভারত ও ব্রাজিলে। নতুন কিছু নয় এটা অবশ্য — ২০১৩-১৪ সালেও RiskIQ-এর একটা গবেষণা প্রায় একই প্রবণতা দেখিয়েছিল, প্লে স্টোর নিজেই বহুগুণ বড় হওয়ার সময়েও ক্ষতিকর অ্যাপের অনুপাত বাড়ছিল। আনুষ্ঠানিক স্টোরেই যদি এই দশা, তাহলে সম্পূর্ণ অযাচাইকৃত মড এপিকের ঝুঁকিটা আন্দাজ করা কঠিন নয়। এই একটা জায়গায় স্পষ্ট করেই বলতে চাই — একটা পেইড অ্যাপ বিনামূল্যে পাওয়ার লোভ, প্রায় কখনোই তার বিনিময়ে নেওয়া ঝুঁকির সমান মূল্যবান নয়।
ডেস্কটপের জগতেও গল্পটা একই রকম, শুধু চরিত্র বদলে যায়। উইন্ডোজ ১১ ডিফল্টভাবে টেলিমেট্রি পাঠায়, আর যেহেতু এটা ক্লোজড-সোর্স, ঠিক কতটুকু তথ্য যাচ্ছে তা বাইরে থেকে পুরোপুরি যাচাই করা কঠিন। ডেবিয়ান বা ফেডোরার মতো লিনাক্স ডিস্ট্রিবিউশন ডিফল্টভাবে কোনো টেলিমেট্রিই পাঠায় না, আর উবুন্তু অন্তত জিজ্ঞেস করে নেয় অনুমতি। তবে এখানেও একটা সতর্কতা দরকার — লিনাক্স মানেই স্বয়ংক্রিয়ভাবে গোপনীয়তা নিশ্চিত নয়। অ্যান্ড্রয়েড নিজেই তো লিনাক্স কার্নেলের ওপর দাঁড়িয়ে, অথচ এটাই সবচেয়ে বেশি তথ্য-মুনাফাকারী প্ল্যাটফর্মগুলোর একটা। বেশিরভাগ গোপনীয়তা ক্ষয় আসলে ঘটে অ্যাপ্লিকেশন স্তরে — ব্রাউজার আর চ্যাট অ্যাপেই, নিচে যে অপারেটিং সিস্টেমই থাকুক না কেন।
আইন, আর মানুষ আসলে যা ভাবে
এই আলোচনায় যে অংশটা সবচেয়ে কম উঠে আসে, অথচ আসা উচিত ছিল বেশি, সেটা হলো ডেটা ব্রোকার শিল্প — এমন সব কোম্পানি, যাদের নাম আমরা কখনো শুনিইনি, অথচ তারা সরকারি নথি, কেনাকাটার ইতিহাস, অ্যাপে বসানো নানা টুল থেকে তথ্য জড়ো করে প্রোফাইল বানিয়ে বিমা কোম্পানি বা নিয়োগকর্তার কাছে বিক্রি করে। Acxiom নামের একটা প্রতিষ্ঠান নাকি বিশ্বজুড়ে আড়াইশো কোটি মানুষের প্রোফাইল রেখেছে, প্রতিজনের জন্য এগারো হাজার পর্যন্ত তথ্য-বিন্দু সহ। সংখ্যাগুলো যাচাই করা কঠিন — বিভিন্ন গবেষণা সংস্থা বাজারের আকার নিয়ে ভিন্ন হিসাব দেয়, কোথাও তিনশো বিলিয়ন ডলার, কোথাও চারশো ষাটের বেশি। তবে দিকনির্দেশনায় সবাই একমত: শিল্পটা বড়, আর দ্রুত বড় হচ্ছে। ক্যালিফোর্নিয়ার প্রাইভেসি প্রোটেকশন এজেন্সি এখন ৬০০-র বেশি নিবন্ধিত ব্রোকারকে বাধ্য করছে একটা কেন্দ্রীয় মুছে-ফেলার পোর্টালে যুক্ত হতে, ২০২৬ সালের আগস্টের মধ্যে। তবে Consumer Reports-এর পরীক্ষায় ধরা পড়েছে, টাকা দিয়ে কেনা তথ্য-অপসারণ সেবাও গড়ে মাত্র ৩৫ শতাংশ তথ্য মুছতে পেরেছে — মানে একবার নাম ঢুকে গেলে, সেখান থেকে পুরোপুরি বেরিয়ে আসা প্রায় অসম্ভবের কাছাকাছি।
আইন এখানে কিছুটা এগিয়েছে, যদিও ধীরে। GDPR সত্যিই স্বচ্ছতা বাড়িয়েছে, বড় জরিমানা আদায় করেছে — কিন্তু এর প্রয়োগ অসম। আয়ারল্যান্ডে বেশিরভাগ মার্কিন টেক কোম্পানির ইউরোপীয় সদর দপ্তর থাকায়, সেখানকার নিয়ন্ত্রক সংস্থাই পুরো ইউরোপের প্রয়োগ ব্যবস্থার একটা বাধায় পরিণত হয়েছে। মেটার ১.২ বিলিয়ন ইউরোর জরিমানাটাই তো প্রাথমিক অভিযোগ থেকে চূড়ান্ত সিদ্ধান্তে পৌঁছাতে বছরের পর বছর নিয়েছে। আইন লেখা এক কাজ, সেটা কার্যকর করার সক্ষমতা তৈরি করা সম্পূর্ণ ভিন্ন কাজ — বাংলাদেশেও নিজস্ব ডেটা সুরক্ষা কাঠামো নিয়ে যখন আলোচনা হয়, এই শিক্ষাটা কাজে লাগার কথা।
মানুষ কী ভাবে, সেটাও বলে রাখা দরকার। একটা জরিপে দেখা গেছে ৯৩ শতাংশ মানুষ বলছেন তাদের গোপনীয়তা নিয়ে উদ্বেগ আগের বছরের সমান বা তার বেশি। আরেকটা বৈশ্বিক জরিপে এই উদ্বেগের হার ইউরোপের কিছু অংশে ৩৯ শতাংশ থেকে ব্রাজিলে ৬৪ শতাংশ পর্যন্ত ঘোরাফেরা করেছে — জায়গাভেদে ভয়টা মোটেও সমান নয় বোঝা যায়। আর ‘গোপনীয়তা নিয়ে দুশ্চিন্তা’ বললে সবাই একই জিনিস বোঝেনও না। কারো ভয় কোম্পানির ব্যবহার নিয়ে, কারো ইচ্ছা কেবল বেনামে থাকার; আবার কারো উদ্বেগটা ঘোরে রাষ্ট্রীয় নজরদারিকে ঘিরে। কিন্তু উদ্বেগ থাকা, আর আচরণ বদলানো — এই দুটো এক জিনিস নয়। বেশিরভাগ মানুষ একই প্ল্যাটফর্মে থেকেই যান, কারণ ছেড়ে দেওয়ার বাস্তব বিকল্পটা সামাজিকভাবে আর আর্থিকভাবে বেশ ব্যয়বহুল।
শেষ কথা: গোপনীয়তা কি সত্যিই আছে
তাহলে মূল প্রশ্নে ফেরা যাক — গোপনীয়তা কি সত্যিই আছে? নিরঙ্কুশ অর্থে, “কেউ আমার তথ্য দেখবে না” এই অর্থে গোপনীয়তা বলে এখন আর কিছু নেই — অন্তত যিনি স্মার্টফোন বা সামাজিক মাধ্যম ব্যবহার করেন, তার জন্য তো নয়ই। তবে সম্পূর্ণ শূন্যও নয় এটা। কিছু জায়গায় সত্যিকারের উন্নতি হয়েছে — ATT একটা গোটা ট্র্যাকিং পদ্ধতি বন্ধ করেছে, GDPR প্রকৃত জরিমানা আদায় করেছে। আবার অন্য জায়গায় ক্ষয় ঘটছে — এআইয়ের কাছে আমরা এমন কিছু বলে ফেলছি, যা কখনো সার্চ বক্সে টাইপ করতাম না। ডিভাইস আর অ্যাকাউন্টের পার্থক্যটাও গুরুত্বপূর্ণ — ফোনকে চুরি-অসাধ্য বানানো সম্ভব, কিন্তু যে কোম্পানি সেই অ্যাকাউন্ট চালায়, তাকে নিয়ন্ত্রণ করা সম্পূর্ণ ভিন্ন সমস্যা। আর এই পুরো আলোচনায় সবচেয়ে বড় যে ঝুঁকিটা আপনি নিজেই এড়াতে পারেন, সেটা গুগল বা মেটা নয় — সেটা মড এপিকে ইনস্টল করার সিদ্ধান্ত।
শেষ কথা এটুকুই — গোপনীয়তা এখন দেয়ালের মতো নয়, বরং সমন্বয়যোগ্য কিছু ফিল্টারের মতো কাজ করে। কিছু ফিল্টার বসায় আইন, কিছু বসায় কোম্পানির ডিজাইন, বাকিটা আপনার নিজের সিদ্ধান্ত। এটাকে প্রকৃত গোপনীয়তা না বলে নিয়ন্ত্রিত উন্মোচন বলাই বোধহয় বেশি সঠিক। আর কতটা উন্মুক্ত থাকবেন, সেটা শেষ পর্যন্ত নির্ভর করে আপনার হাতে কী কী বিকল্প আছে, আর সেগুলো রক্ষা করতে আপনি কতটা সময় ব্যয় করতে রাজি — তার ওপর।
তথ্যসূত্র (সংক্ষিপ্ত): Electronic Frontier Foundation (2020); Courthouse News Service; Apple Platform Support ডকুমেন্টেশন; Kollnig et al., ACM FAccT 2022; Zscaler ThreatLabz (2025); Grand View Research; California Privacy Protection Agency; guptadeepak.com জরিমানা ট্র্যাকার; TechCrunch/Sky News (TikTok, ২০২৬); Business Today/Bitdefender (Anthropic নীতি পরিবর্তন, ২০২৫); Proceedings on Privacy Enhancing Technologies (2026); CMS Law GDPR Enforcement Tracker; Statista/CIGI/GWI জরিপ তথ্য।
আরও পড়ুনঃ NFT কী? উত্থান, পতন এবং সবচেয়ে বড় স্ক্যামের গল্প। NFT Explained in Bangla।


